
360 Security Lobster ayuda a desplegar agentes OpenClaw y conectarlos con flujos de trabajo mediante modelos, habilidades, complementos e integraciones de mensajería. Compruebe las funciones y límites de seguridad actuales.
¿Qué es 360 Security Lobster?
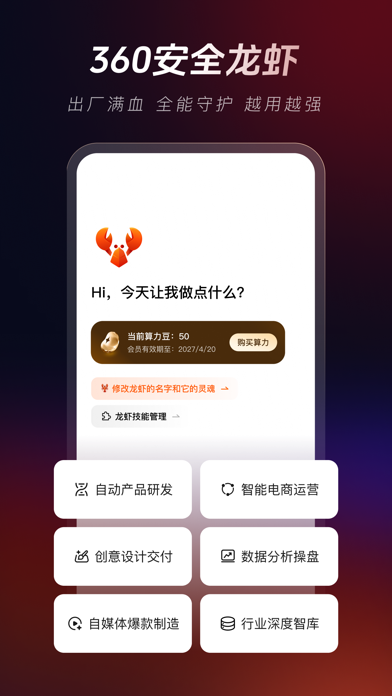
360 Security Lobster es una aplicación de agentes basada en OpenClaw. Su objetivo es ayudar a desplegar agentes y conectarlos con flujos de trabajo habituales. La descripción del producto menciona acceso a varios modelos, habilidades de oficina preconfiguradas, compatibilidad con complementos OpenClaw e integración con herramientas de mensajería como Feishu, DingTalk y WeChat. Es un entorno de agentes configurable, no un único modelo de chat. Las versiones, modelos, habilidades e integraciones disponibles pueden cambiar; consulte la información actual del producto.
Funciones principales
- Despliegue de agentes: el producto describe una configuración con un clic para reducir el trabajo de preparación. El tiempo real depende del dispositivo, la red, las cuentas y el entorno de ejecución.
- Selección de modelos: elija entre los modelos conectados según la tarea de texto, programación o contenido multimodal. Las capacidades, los costes, el tratamiento de datos y las cuotas varían; revise las condiciones de cada proveedor.
- Habilidades y complementos: las habilidades preconfiguradas o los complementos OpenClaw pueden ayudar con documentos, redacción y pasos automatizados. Las cantidades publicadas son las que declara el producto; confirme qué elementos están disponibles en el espacio de trabajo.
- Integración de mensajería: según el soporte vigente, conecte Feishu, DingTalk o WeChat para iniciar flujos desde herramientas conocidas. Antes de activarla, determine qué mensajes y archivos puede leer o enviar el bot.
- Medidas de seguridad: la descripción del producto menciona aislamiento en sandbox y protección frente a instrucciones. Esto no demuestra por sí solo que todo flujo o complemento externo sea seguro; revise permisos, retención de datos y llamadas externas.
Cómo empezar
- Compruebe la versión actual, los sistemas operativos compatibles y los requisitos de despliegue.
- Elija el modelo y las habilidades para la tarea, y revise las condiciones, costes y prácticas de datos de los modelos y complementos correspondientes.
- Configure primero un flujo limitado en un espacio de prueba. Conceda solo los permisos necesarios para archivos, red y mensajería.
- Pruebe con ejemplos no sensibles y revise qué archivos consultó el agente, qué herramientas externas llamó y qué resultados produjo.
- Después valore conectarlo a espacios de trabajo o información empresarial reales. Revise periódicamente permisos y origen de complementos, y exija confirmación humana para acciones importantes.
Usos y precauciones
Las personas y equipos que desean combinar modelos, habilidades y herramientas de mensajería pueden considerar 360 Security Lobster como una opción de despliegue de OpenClaw. Puede ayudar a organizar documentos, redactar contenidos o repetir pasos de oficina, pero no garantiza que la tarea se complete correctamente al primer intento. Los mensajes y archivos enviados mediante una integración pueden ser procesados por modelos o complementos; verifique el flujo y la retención de datos de cada integración. Los complementos pueden leer o modificar archivos, acceder a la red u operar servicios externos. No conecte complementos sin revisar a entornos sensibles ni comparta credenciales o datos confidenciales con componentes que no los necesiten. Limite la automatización de envíos, eliminaciones, pagos, publicaciones y cambios de registros, y conserve la revisión humana.
Preguntas frecuentes
¿Qué es 360 Security Lobster?
Es una aplicación de agentes basada en OpenClaw que, según su descripción, ofrece acceso a modelos, habilidades de oficina, compatibilidad con complementos e integración de mensajería.
¿Puede automatizar cualquier tarea de oficina?
No se puede garantizar. El resultado depende del modelo, las habilidades, los complementos, los permisos y la configuración; revise las salidas importantes.
¿Qué conviene comprobar antes de conectar herramientas o complementos?
Revise permisos, flujos de datos, origen del complemento y alcance de ejecución. Pruebe primero en un entorno de bajo riesgo y conceda solo el acceso necesario.



