
360 Security Lobster relie des agents OpenClaw aux flux de travail grâce aux modèles, compétences, plugins et intégrations de messagerie. Vérifiez les fonctions et limites actuelles.
Qu’est-ce que 360 Security Lobster ?
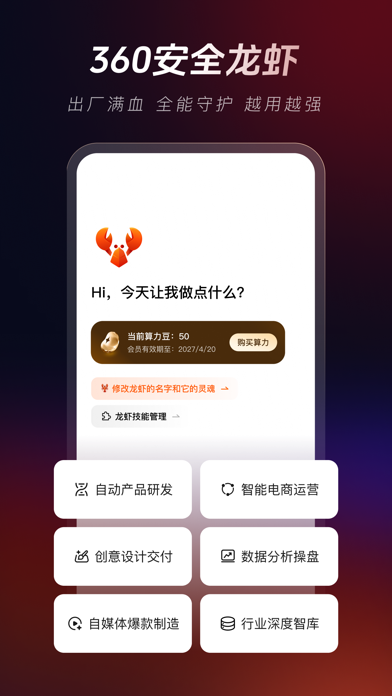
360 Security Lobster est une application d’agents fondée sur OpenClaw. Elle vise à faciliter le déploiement d’agents et leur connexion à des processus bureautiques courants. La présentation du produit mentionne plusieurs modèles, des compétences de bureau préconfigurées, la compatibilité avec les plugins OpenClaw et la connexion à des outils de messagerie comme Feishu, DingTalk et WeChat. Il s’agit d’un environnement d’agents configurable, et non d’un modèle conversationnel unique. Les versions, modèles, compétences et intégrations disponibles peuvent évoluer : consultez les informations actuelles.
Fonctions principales
- Déploiement d’agents : le produit décrit une configuration en un clic pour réduire les étapes de préparation. Le temps réel dépend de l’appareil, du réseau, des comptes et de l’environnement d’exécution.
- Choix du modèle : sélectionnez un modèle connecté selon un besoin de texte, de programmation ou de contenu multimodal. Les capacités, coûts, traitements de données et quotas varient ; vérifiez les conditions de chaque fournisseur.
- Compétences et plugins : les compétences préinstallées et plugins OpenClaw peuvent aider à traiter des documents, rédiger des contenus ou automatiser des étapes. Les volumes annoncés correspondent à la présentation du produit ; confirmez les éléments réellement disponibles dans l’espace de travail.
- Flux de messagerie : selon les intégrations actuellement prises en charge, connectez Feishu, DingTalk ou WeChat pour déclencher des tâches depuis des outils familiers. Déterminez à l’avance les messages et fichiers que l’agent peut lire ou envoyer.
- Mesures de sécurité : la présentation évoque l’isolation en bac à sable et la protection contre des instructions malveillantes. Cela ne suffit pas à prouver la sécurité de tous les flux ou plugins tiers. Contrôlez les permissions, la conservation des données et les appels externes.
Premiers pas
- Vérifiez la version actuelle, les systèmes pris en charge et les prérequis de déploiement.
- Choisissez le modèle et les compétences nécessaires, puis lisez les conditions, coûts et pratiques de traitement des données des services et plugins concernés.
- Commencez par un flux limité dans un espace de test. N’accordez que les accès aux fichiers, au réseau et à la messagerie indispensables.
- Testez avec des exemples non sensibles et vérifiez les fichiers consultés, les outils externes appelés et les résultats produits.
- Envisagez ensuite une connexion à des espaces ou données métier réels. Réexaminez régulièrement les droits et l’origine des plugins et gardez une validation humaine pour les actions importantes.
Usages et précautions
Les particuliers et équipes qui veulent combiner modèles, compétences et messagerie peuvent envisager 360 Security Lobster comme une option de déploiement OpenClaw. Il peut aider à organiser des documents, préparer des brouillons ou répéter des tâches de bureau, mais ne garantit ni l’exactitude ni la réussite dès le premier essai. Les messages et pièces jointes transmis par une intégration peuvent être traités par des modèles ou plugins : vérifiez le flux et la conservation des données de chaque intégration. Certains plugins peuvent lire ou modifier des fichiers, accéder au réseau ou piloter des services externes. N’intégrez pas de plugin non vérifié à un environnement sensible et ne partagez pas d’identifiants ou de données confidentielles avec des composants qui n’en ont pas besoin. Limitez l’automatisation des envois, suppressions, paiements, publications et modifications de dossiers, et maintenez une revue humaine.
Questions fréquentes
Qu’est-ce que 360 Security Lobster ?
C’est une application d’agents basée sur OpenClaw dont la présentation mentionne des modèles, des compétences bureautiques, des plugins et des intégrations de messagerie.
Peut-elle automatiser toutes les tâches de bureau ?
Ce n’est pas garanti. Les résultats dépendent du modèle, des compétences, des plugins, des permissions et de la configuration ; vérifiez les sorties importantes.
Que vérifier avant de connecter des outils ou plugins ?
Examinez les permissions, les flux de données, la provenance des plugins et leur portée d’exécution. Testez dans un environnement peu risqué et limitez les accès.



