
360 Security Lobster मॉडल, कौशल, प्लगइन और संदेश एकीकरण के ज़रिए OpenClaw एजेंटों को कार्यप्रवाह से जोड़ता है। मौजूदा सुविधाओं और सुरक्षा सीमाओं की जाँच करें।
360 Security Lobster क्या है?
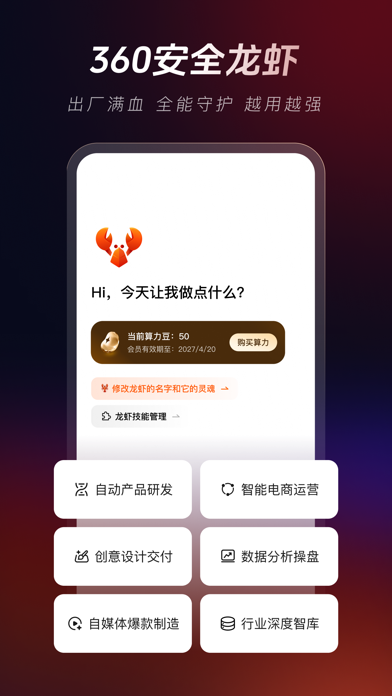
360 Security Lobster OpenClaw पर आधारित एजेंट ऐप है। इसका उद्देश्य एजेंट तैनात करना और उन्हें सामान्य कार्यालय कार्यप्रवाह से जोड़ना है। उत्पाद विवरण में कई मॉडलों तक पहुँच, पहले से तैयार कार्यालय कौशल, OpenClaw प्लगइन संगतता और Feishu, DingTalk तथा WeChat जैसे संदेश उपकरणों से जुड़ने की सुविधा का उल्लेख है। यह एक कॉन्फ़िगर किया जा सकने वाला एजेंट वातावरण है, एक अकेला चैट मॉडल नहीं। उपलब्ध संस्करण, मॉडल, कौशल और एकीकरण बदल सकते हैं; इसलिए वर्तमान उत्पाद जानकारी देखें।
मुख्य सुविधाएँ
- एजेंट तैनाती: उत्पाद एक-क्लिक सेटअप का वर्णन करता है, जिसका उद्देश्य वातावरण तैयार करने के चरण घटाना है। वास्तविक समय डिवाइस, नेटवर्क, खातों और रनटाइम पर निर्भर करता है।
- मॉडल चयन: टेक्स्ट, कोडिंग या मल्टीमॉडल कार्य के लिए जुड़े मॉडलों में से चुनें। क्षमता, लागत, डेटा उपयोग और सीमाएँ अलग-अलग होती हैं; हर प्रदाता की शर्तें देखें।
- कार्यालय कौशल और प्लगइन: पूर्वनिर्धारित कौशल या OpenClaw प्लगइन दस्तावेज़, लेखन और स्वचालित चरणों में मदद कर सकते हैं। उत्पाद द्वारा बताए गए आँकड़े उसके विवरण पर आधारित हैं; वर्तमान कार्यक्षेत्र में उपलब्ध आइटम की पुष्टि करें।
- संदेश कार्यप्रवाह: मौजूदा समर्थन के अनुसार Feishu, DingTalk या WeChat जोड़कर परिचित संदेश ऐप से कार्य शुरू करें। पहले तय करें कि बॉट कौन से संदेश और फ़ाइल पढ़ या भेज सकता है।
- सुरक्षा उपाय: उत्पाद विवरण सैंडबॉक्स अलगाव और निर्देश सुरक्षा का उल्लेख करता है। इससे हर कार्यप्रवाह या बाहरी प्लगइन सुरक्षित सिद्ध नहीं होता; अनुमतियाँ, डेटा रखरखाव और बाहरी कॉल जाँचें।
शुरुआत कैसे करें
- वर्तमान संस्करण, समर्थित ऑपरेटिंग सिस्टम और तैनाती आवश्यकताएँ जाँचें।
- कार्य के लिए मॉडल और कौशल चुनें तथा संबंधित सेवाओं और प्लगइन की शर्तें, लागत और डेटा प्रथाएँ पढ़ें।
- पहले परीक्षण स्थान में सीमित कार्यप्रवाह बनाएं। फ़ाइल, नेटवर्क और संदेश अनुमतियाँ केवल जरूरत के अनुसार दें।
- गैर-संवेदनशील उदाहरणों से जाँचें कि एजेंट ने कौन सी फ़ाइलें देखीं, कौन से बाहरी उपकरण बुलाए और क्या परिणाम बनाया।
- फिर वास्तविक कार्यस्थल या व्यावसायिक डेटा से जोड़ने पर विचार करें। अनुमतियों और प्लगइन स्रोतों की नियमित समीक्षा करें और महत्वपूर्ण कार्रवाई के लिए मानव पुष्टि रखें।
उपयोग और सावधानियाँ
मॉडल, कौशल और संदेश उपकरणों को कार्यप्रवाह में जोड़ने वाले व्यक्ति या दल 360 Security Lobster को OpenClaw तैनाती विकल्प के रूप में देख सकते हैं। यह दस्तावेज़ व्यवस्थित करने, प्रारंभिक मसौदे बनाने या दोहराए जाने वाले कार्यों में सहायता कर सकता है, पर पहली बार में सही परिणाम की गारंटी नहीं देता। एकीकरण के ज़रिए भेजे गए संदेश और फ़ाइलें मॉडल या प्लगइन द्वारा संसाधित हो सकती हैं; हर एकीकरण का डेटा प्रवाह और रखरखाव जाँचें। प्लगइन फ़ाइल पढ़ या बदल सकता है, नेटवर्क तक पहुँच सकता है या बाहरी सेवा चला सकता है। बिना समीक्षा वाले प्लगइन को संवेदनशील वातावरण में न जोड़ें और अनावश्यक घटकों के साथ प्रमाण-पत्र या गोपनीय जानकारी साझा न करें। भेजने, मिटाने, भुगतान, प्रकाशन या व्यावसायिक रिकॉर्ड बदलने की स्वचालित अनुमति सीमित रखें और मानव समीक्षा बनाए रखें।
अक्सर पूछे जाने वाले प्रश्न
360 Security Lobster क्या है?
यह OpenClaw-आधारित एजेंट ऐप है। उत्पाद विवरण में मॉडल, कार्यालय कौशल, प्लगइन समर्थन और संदेश एकीकरण का उल्लेख है।
क्या यह हर कार्यालय कार्य स्वचालित कर सकता है?
इसकी गारंटी नहीं है। परिणाम मॉडल, कौशल, प्लगइन, खाते की अनुमति और सेटअप पर निर्भर करते हैं; महत्वपूर्ण आउटपुट जाँचें।
संदेश उपकरण या प्लगइन जोड़ने से पहले क्या जाँचें?
अनुमतियाँ, डेटा प्रवाह, प्लगइन का स्रोत और निष्पादन दायरा जाँचें। पहले कम जोखिम वाले वातावरण में परीक्षण करें और केवल आवश्यक पहुँच दें।



