
360 Security Lobster collega agenti OpenClaw ai flussi di lavoro tramite modelli, competenze, plugin e messaggistica. Verifica le funzioni e i limiti di sicurezza attuali.
Che cos’è 360 Security Lobster?
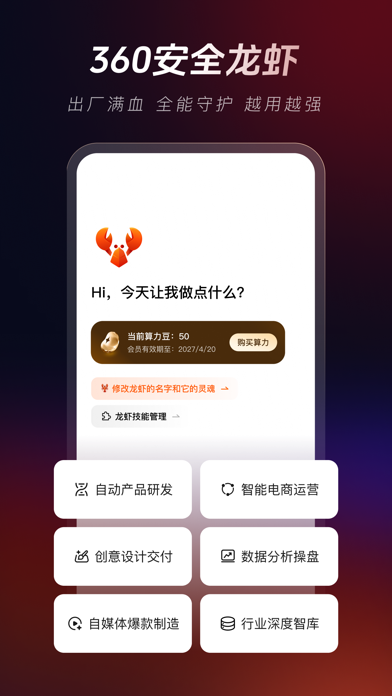
360 Security Lobster è un’app per agenti basata su OpenClaw. Mira a facilitare il deployment degli agenti e il loro collegamento ai flussi di lavoro d’ufficio. La descrizione del prodotto cita l’accesso a più modelli, competenze preconfigurate, compatibilità con plugin OpenClaw e integrazione con strumenti come Feishu, DingTalk e WeChat. È un ambiente configurabile per agenti, non un singolo modello conversazionale. Versioni, modelli, competenze e integrazioni disponibili possono cambiare: consulta le informazioni aggiornate.
Funzioni principali
- Deployment degli agenti: il prodotto descrive una configurazione con un clic per ridurre la preparazione dell’ambiente. Il tempo reale dipende da dispositivo, rete, account e runtime.
- Scelta dei modelli: seleziona modelli connessi per testo, programmazione o attività multimodali. Capacità, costi, trattamento dei dati e quote variano; verifica i termini di ogni fornitore.
- Competenze e plugin d’ufficio: strumenti preconfigurati o plugin OpenClaw possono aiutare con documenti, redazione e passaggi automatizzati. I numeri citati sono quelli dichiarati dal prodotto; conferma le risorse disponibili nel workspace attuale.
- Flussi di messaggistica: in base al supporto corrente, collega Feishu, DingTalk o WeChat per avviare attività da strumenti familiari. Prima dell’attivazione chiarisci quali messaggi e file il bot può leggere o inviare.
- Misure di sicurezza: la descrizione menziona isolamento sandbox e protezione dalle istruzioni. Questi elementi non provano da soli che ogni flusso o plugin esterno sia sicuro; controlla permessi, conservazione dei dati e chiamate esterne.
Come iniziare
- Controlla versione, sistemi operativi supportati e requisiti di deployment.
- Scegli modelli e competenze e leggi termini, costi e pratiche di dati dei servizi e plugin coinvolti.
- Configura prima un flusso limitato in uno spazio di prova. Concedi solo i permessi necessari per file, rete e messaggistica.
- Prova con esempi non sensibili e verifica quali file sono stati letti, quali strumenti esterni sono stati chiamati e quali risultati sono stati prodotti.
- Solo dopo valuta il collegamento a spazi o dati aziendali reali. Rivedi regolarmente permessi e provenienza dei plugin e richiedi conferma umana per le azioni importanti.
Usi e precauzioni
Persone e team che vogliono combinare modelli, competenze e messaggistica in flussi di lavoro possono valutare 360 Security Lobster come opzione di deployment OpenClaw. Può aiutare a organizzare documenti, preparare bozze o ripetere passaggi d’ufficio, ma non garantisce accuratezza o completamento al primo tentativo. Messaggi e allegati inviati tramite un’integrazione possono essere elaborati da modelli o plugin; verifica flusso e conservazione dei dati di ciascuna integrazione. I plugin possono leggere o modificare file, accedere alla rete e operare servizi esterni. Non collegare plugin non verificati ad ambienti sensibili e non condividere credenziali o informazioni riservate con componenti che non ne hanno bisogno. Limita l’automazione di invii, eliminazioni, pagamenti, pubblicazioni e modifiche ai registri, mantenendo una revisione umana.
Domande frequenti
Che cos’è 360 Security Lobster?
È un’app per agenti basata su OpenClaw; la descrizione del prodotto menziona modelli, competenze d’ufficio, plugin e integrazioni di messaggistica.
Può automatizzare ogni attività d’ufficio?
Non è garantito. I risultati dipendono da modello, competenze, plugin, permessi e configurazione; controlla gli output importanti.
Cosa verificare prima di collegare strumenti o plugin?
Controlla permessi, flussi di dati, origine del plugin e ambito di esecuzione. Prova prima in un ambiente a basso rischio e concedi solo gli accessi necessari.



