
360 Security Lobster łączy agentów OpenClaw z przepływami pracy przez modele, umiejętności, wtyczki i komunikatory. Sprawdź aktualne funkcje i granice bezpieczeństwa.
Czym jest 360 Security Lobster?
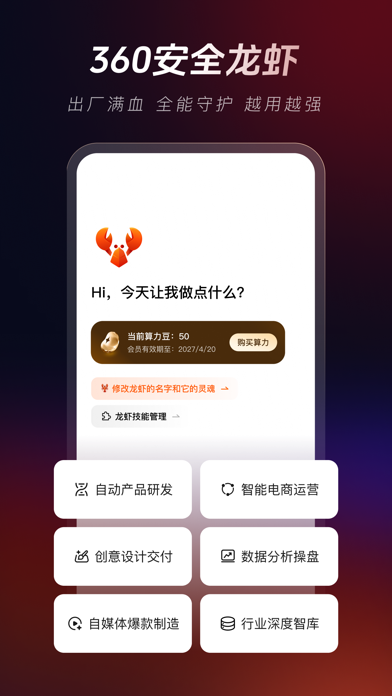
360 Security Lobster to aplikacja agentowa oparta na OpenClaw. Ma ułatwiać wdrażanie agentów i łączenie ich z typowymi przepływami pracy w biurze. Opis produktu wymienia dostęp do wielu modeli, gotowe umiejętności biurowe, zgodność z wtyczkami OpenClaw oraz integracje z komunikatorami, takimi jak Feishu, DingTalk i WeChat. To konfigurowalne środowisko agentowe, a nie pojedynczy model konwersacyjny. Dostępne wersje, modele, umiejętności i integracje mogą się zmieniać, dlatego sprawdź aktualne informacje.
Główne funkcje
- Wdrażanie agentów: produkt opisuje konfigurację jednym kliknięciem, która ma ograniczyć czas przygotowania środowiska. Rzeczywisty czas zależy od urządzenia, sieci, kont i środowiska uruchomieniowego.
- Wybór modeli: wybieraj spośród podłączonych modeli do tekstu, programowania lub zadań multimodalnych. Możliwości, koszty, przetwarzanie danych i limity różnią się; sprawdź warunki każdego dostawcy.
- Umiejętności biurowe i wtyczki: gotowe umiejętności lub wtyczki OpenClaw mogą pomagać w dokumentach, tworzeniu treści i automatyzacji kroków. Podane liczby pochodzą z opisu produktu; potwierdź dostępność funkcji w bieżącym środowisku.
- Przepływy komunikatorów: zależnie od aktualnego wsparcia można połączyć Feishu, DingTalk lub WeChat, aby uruchamiać zadania z używanych narzędzi. Ustal, jakie wiadomości i pliki bot może czytać lub wysyłać.
- Mechanizmy bezpieczeństwa: opis produktu wspomina o izolacji w piaskownicy i ochronie przed instrukcjami. Nie dowodzi to bezpieczeństwa wszystkich przepływów ani zewnętrznych wtyczek; sprawdź uprawnienia, przechowywanie danych i wywołania zewnętrzne.
Jak zacząć
- Sprawdź aktualną wersję, obsługiwane systemy i wymagania wdrożeniowe.
- Wybierz model i umiejętności, a następnie zapoznaj się z warunkami, kosztami i praktykami danych powiązanych usług i wtyczek.
- Najpierw skonfiguruj ograniczony przepływ w środowisku testowym. Przyznaj tylko niezbędne uprawnienia do plików, sieci i komunikatorów.
- Testuj na przykładach bez danych wrażliwych i sprawdź, do jakich plików agent uzyskał dostęp, jakie narzędzia zewnętrzne wywołał i co wygenerował.
- Dopiero potem rozważ połączenie z prawdziwymi obszarami roboczymi lub danymi firmy. Regularnie kontroluj uprawnienia i źródła wtyczek oraz zachowaj potwierdzenie człowieka dla ważnych działań.
Zastosowania i ostrożność
Osoby i zespoły, które chcą łączyć modele, umiejętności i komunikatory w przepływy pracy, mogą rozważyć 360 Security Lobster jako jedną z opcji wdrożenia OpenClaw. Narzędzie może pomagać w organizowaniu dokumentów, przygotowywaniu szkiców lub powtarzalnych czynnościach biurowych, ale nie gwarantuje poprawnego wyniku za pierwszym razem. Wiadomości i załączniki przekazane przez integrację mogą być przetwarzane przez modele lub wtyczki; sprawdź przepływ i retencję danych każdej integracji. Wtyczki mogą czytać lub zmieniać pliki, korzystać z sieci i obsługiwać usługi zewnętrzne. Nie podłączaj niesprawdzonych wtyczek do wrażliwego środowiska ani nie udostępniaj zbędnym komponentom danych logowania lub informacji poufnych. Ogranicz automatyczne wysyłanie, usuwanie, płatności, publikowanie i zmianę rejestrów, zachowując kontrolę człowieka.
Najczęściej zadawane pytania
Czym jest 360 Security Lobster?
To aplikacja agentowa oparta na OpenClaw; opis produktu wymienia modele, umiejętności biurowe, obsługę wtyczek i integracje komunikatorów.
Czy może automatyzować każde zadanie biurowe?
Nie ma takiej gwarancji. Wyniki zależą od modelu, umiejętności, wtyczek, uprawnień i konfiguracji; ważne rezultaty należy sprawdzić.
Co sprawdzić przed połączeniem komunikatorów lub wtyczek?
Zweryfikuj uprawnienia, przepływ danych, źródło wtyczki i zakres działania. Najpierw przetestuj rozwiązanie w środowisku o niskim ryzyku i przyznaj tylko potrzebne dostępy.



