
360 Security Lobster, OpenClaw ajanlarını modeller, beceriler, eklentiler ve mesajlaşma entegrasyonlarıyla iş akışlarına bağlar. Güncel özellikleri ve güvenlik sınırlarını doğrulayın.
360 Security Lobster nedir?
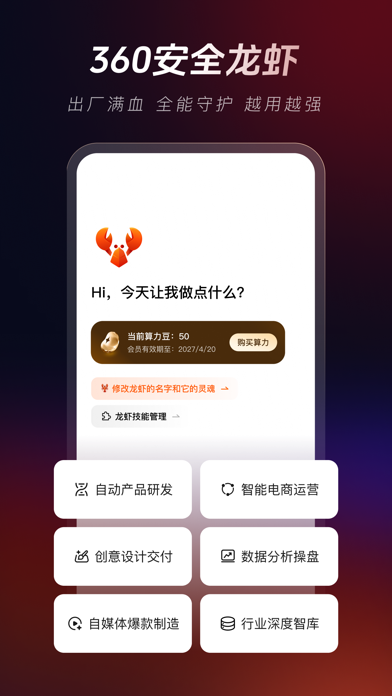
360 Security Lobster, OpenClaw tabanlı bir ajan uygulamasıdır. Ajanları dağıtmayı ve yaygın ofis iş akışlarına bağlamayı amaçlar. Ürün tanıtımında birden fazla modele erişim, önceden yapılandırılmış ofis becerileri, OpenClaw eklenti uyumluluğu ve Feishu, DingTalk, WeChat gibi mesajlaşma araçlarına bağlantı belirtilir. Tek bir sohbet modeli değil, yapılandırılabilir bir ajan ortamıdır. Kullanılabilir sürümler, modeller, beceriler ve entegrasyonlar değişebilir; güncel ürün bilgilerini kontrol edin.
Temel özellikler
- Ajan dağıtımı: Ürün, ortam kurulum adımlarını azaltmayı hedefleyen tek tıklamayla kurulumdan söz eder. Gerçek süre cihaz, ağ, hesaplar ve çalışma ortamına bağlıdır.
- Model seçimi: Metin, kodlama veya çok modlu görevler için bağlı modellerden seçim yapılabilir. Yetenekler, maliyet, veri işleme ve kotalar modele göre değişir; sağlayıcı koşullarını inceleyin.
- Ofis becerileri ve eklentiler: Önceden tanımlı beceriler veya OpenClaw eklentileri belgeler, içerik taslağı ve otomasyon adımlarında yardımcı olabilir. Tanıtımda verilen sayılar ürünün beyanıdır; mevcut çalışma alanında nelerin kullanılabildiğini doğrulayın.
- Mesajlaşma iş akışları: Mevcut desteğe bağlı olarak Feishu, DingTalk veya WeChat bağlanarak görevler bilinen araçlardan başlatılabilir. Etkinleştirmeden önce botun hangi mesajları ve dosyaları okuyup gönderebileceğini belirleyin.
- Güvenlik önlemleri: Ürün açıklamasında sandbox yalıtımı ve talimat koruması belirtilir. Bu, her iş akışının veya üçüncü taraf eklentinin güvenli olduğunu tek başına kanıtlamaz; izinleri, veri saklamayı ve harici çağrıları inceleyin.
Başlangıç adımları
- Güncel sürümü, desteklenen işletim sistemlerini ve dağıtım gereksinimlerini kontrol edin.
- Görev için model ve becerileri seçin; ilgili modellerin ve eklentilerin koşullarını, maliyetlerini ve veri uygulamalarını okuyun.
- Önce bir test alanında sınırlı bir iş akışı kurun. Dosya, ağ ve mesajlaşma izinlerinden yalnızca gerekenleri verin.
- Hassas olmayan örneklerle deneyin; ajanın hangi dosyalara eriştiğini, hangi harici araçları çağırdığını ve ne ürettiğini inceleyin.
- Daha sonra gerçek çalışma alanlarını veya iş verilerini bağlamayı değerlendirin. İzinleri ve eklenti kaynaklarını düzenli gözden geçirin, önemli eylemler için insan onayı bulundurun.
Kullanım ve dikkat noktaları
Modelleri, becerileri ve mesajlaşma araçlarını iş akışlarında birleştirmek isteyen kişiler ve ekipler 360 Security Lobster'ı OpenClaw dağıtım seçeneklerinden biri olarak değerlendirebilir. Belgeleri düzenleme, taslak hazırlama veya tekrarlanan ofis adımlarında yardımcı olabilir; ancak ilk denemede doğru sonuç ya da tamamlanma garantisi vermez. Mesajlaşma entegrasyonlarından gönderilen mesaj ve ekler modeller veya eklentiler tarafından işlenebilir; her entegrasyonun veri akışını ve saklama biçimini kontrol edin. Eklentiler dosyaları okuyup değiştirebilir, ağa erişebilir veya harici hizmetleri çalıştırabilir. İncelenmemiş eklentileri hassas ortamlara bağlamayın ve gereksiz bileşenlerle kimlik bilgisi ya da gizli veri paylaşmayın. Gönderme, silme, ödeme, yayınlama ve iş kayıtlarını değiştirme otomasyonunu sınırlayın ve insan denetimini koruyun.
Sık sorulan sorular
360 Security Lobster nedir?
OpenClaw tabanlı bir ajan uygulamasıdır; ürün tanıtımında model erişimi, ofis becerileri, eklenti desteği ve mesajlaşma entegrasyonları yer alır.
Her ofis görevini otomatikleştirebilir mi?
Bu garanti edilemez. Sonuçlar model, beceriler, eklentiler, hesap izinleri ve ayarlara bağlıdır; önemli çıktıları inceleyin.
Mesajlaşma veya eklenti bağlamadan önce ne kontrol edilmeli?
İzinleri, veri akışını, eklenti kaynağını ve çalışma kapsamını kontrol edin. Önce düşük riskli bir ortamda deneyin ve yalnızca gerekli erişimi verin.



